
Se a sua busca por api quebra captcha é sobre proteger um fluxo, a resposta curta é: use uma API de CAPTCHA para validar desafios, sinalizar risco e bloquear automação, não para contornar proteção. A implementação certa adiciona uma etapa de verificação entre o cliente e o servidor, confirmando que o token do desafio é legítimo antes de aceitar login, cadastro, checkout ou reset de senha.
O ponto central é simples: o front-end coleta o token do desafio, o backend valida esse token com a API e só então libera a operação. Quando isso é feito direito, você reduz abuso sem transformar o fluxo em uma experiência hostil para pessoas reais.
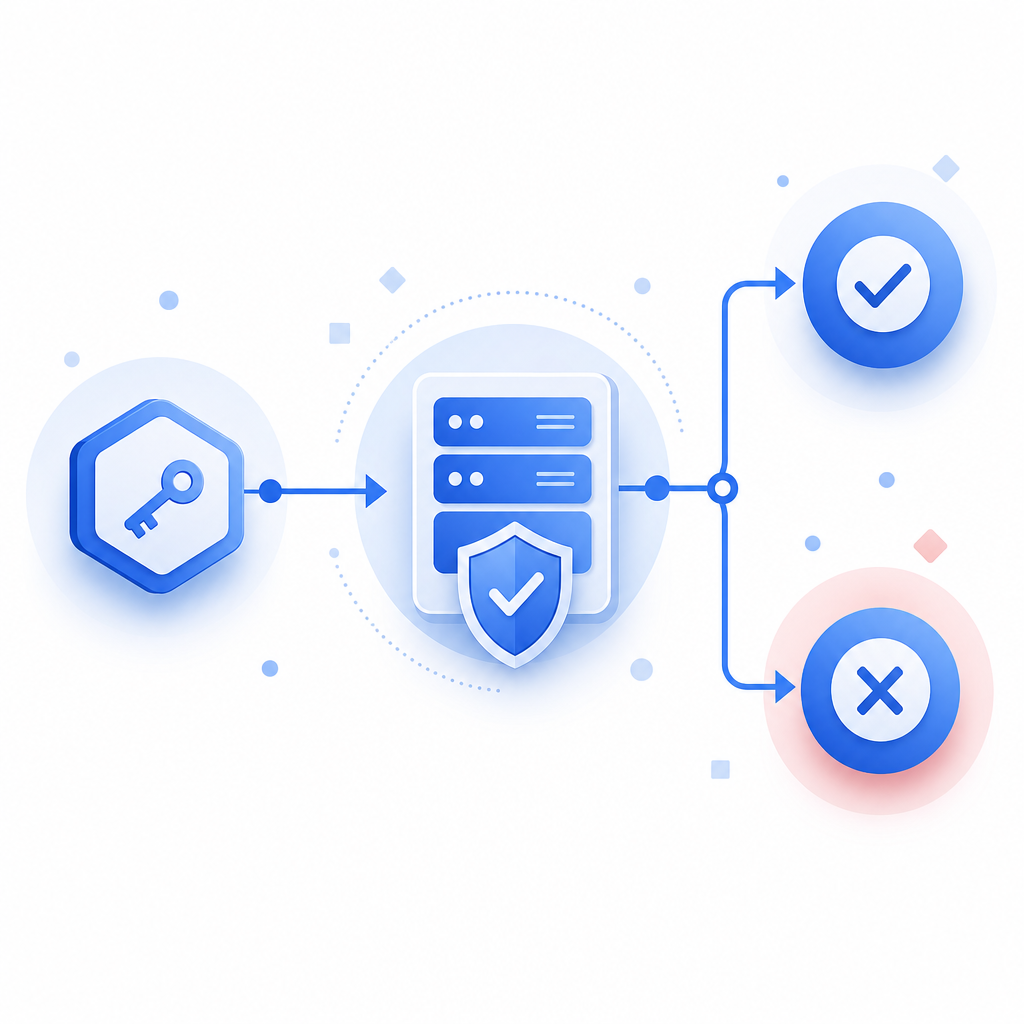
O que uma API de CAPTCHA realmente faz
Uma API de CAPTCHA não “resolve” o problema sozinha; ela dá ao seu backend uma forma confiável de verificar se a interação veio de um navegador ou app legítimo. Em geral, o ciclo tem três etapas:
- O cliente carrega o widget ou loader do provedor.
- O usuário conclui o desafio e recebe um
pass_token. - O servidor valida esse token com chaves secretas e decide se a ação segue adiante.
No caso da CaptchaLa, o fluxo de validação é feito por POST https://apiv1.captcha.la/v1/validate, enviando pass_token e client_ip, junto com X-App-Key e X-App-Secret. Isso mantém a decisão no servidor, onde ela pertence. A aplicação cliente pode mentir; o backend, idealmente, não.
Esse modelo também ajuda a separar objetivos. O front-end cuida da experiência. O backend cuida da confiança. Quando esses papéis se misturam, surgem gambiarras, validações duplicadas e falsos positivos difíceis de depurar.
Quando faz sentido usar CAPTCHA
CAPTCHA costuma ser mais útil em pontos de atrito e abuso, como:
- criação de conta
- login com muitas tentativas falhas
- recuperação de senha
- envio de formulário público
- geração de cupom, teste grátis ou acesso a API pública
Se o fluxo é de alto valor ou sujeito a automação, vale a pena aplicar verificação adaptativa. Se o fluxo é muito frequente e simples, talvez seja melhor combinar rate limiting, device fingerprinting e regras de risco antes de chamar o desafio.
Como integrar sem quebrar a experiência
A melhor integração evita exigir desafio em toda requisição. Em vez disso, você insere a validação apenas onde há sinal de risco. Esse desenho reduz fricção e ainda protege contra abuso em escala.
A CaptchaLa oferece SDKs nativos para Web, iOS, Android, Flutter e Electron, além de suporte a 8 idiomas de interface. Também há SDKs de servidor como captchala-php e captchala-go, o que facilita o lado backend sem reinventar o protocolo.
Abaixo está um exemplo simplificado de validação no servidor:
// Validate the CAPTCHA token on your backend
// English comments only, as requested

async function validateCaptcha(passToken, clientIp) {
  const response = await fetch("https://apiv1.captcha.la/v1/validate", {
    method: "POST",
    headers: {
      "Content-Type": "application/json",
      "X-App-Key": process.env.CAPTCHALA_APP_KEY,
      "X-App-Secret": process.env.CAPTCHALA_APP_SECRET
    },
    body: JSON.stringify({
      pass_token: passToken,
      client_ip: clientIp
    })
  });

  const data = await response.json();
  return data?.success === true;
}
Na prática, vale observar alguns cuidados:
- Valide no backend, nunca só no cliente. O token precisa ser conferido em um ambiente confiável.
- Associe o token ao contexto. Uma validação de login não deve ser reaproveitada em signup.
- Expirações curtas ajudam. Tokens antigos aumentam a superfície de replay.
- Registre sinais de risco. IP, rota, user agent e taxa de tentativas ajudam na análise posterior.
- Tenha um caminho de fallback. Se o provedor falhar, defina se você vai bloquear, degradar ou pedir uma segunda forma de verificação.
Comparando abordagens comuns
Nem todo projeto precisa da mesma solução. A escolha depende do seu volume, da sensibilidade do fluxo e da tolerância à fricção.
| Solução | Melhor para | Pontos fortes | Limitações |
|---|---|---|---|
| reCAPTCHA | sites com tráfego amplo e integração tradicional | ecossistema conhecido, ampla adoção | pode ser percebido como mais intrusivo em alguns fluxos |
| hCaptcha | cenários que priorizam controle e alternativas de privacidade | bom foco em anti-abuso | experiência pode variar conforme o layout e o desafio |
| Cloudflare Turnstile | apps já protegidos pelo ecossistema Cloudflare | fricção reduzida em muitos casos | depende do seu stack e do papel do Cloudflare na arquitetura |
| API própria de CAPTCHA | fluxos personalizados e requisitos internos | controle total do protocolo e das regras | maior responsabilidade de operação e manutenção |
O objetivo dessa comparação não é apontar um “vencedor”; é mostrar que a escolha técnica deve acompanhar seu contexto. Em alguns times, a prioridade é simplicidade operacional. Em outros, a prioridade é ajustar o comportamento do desafio por país, canal, rota ou tipo de risco. Nesse cenário, uma solução como CaptchaLa pode encaixar bem quando você quer combinar API clara, SDKs para várias plataformas e validação server-side explícita.
Boas práticas para defesa contra abuso
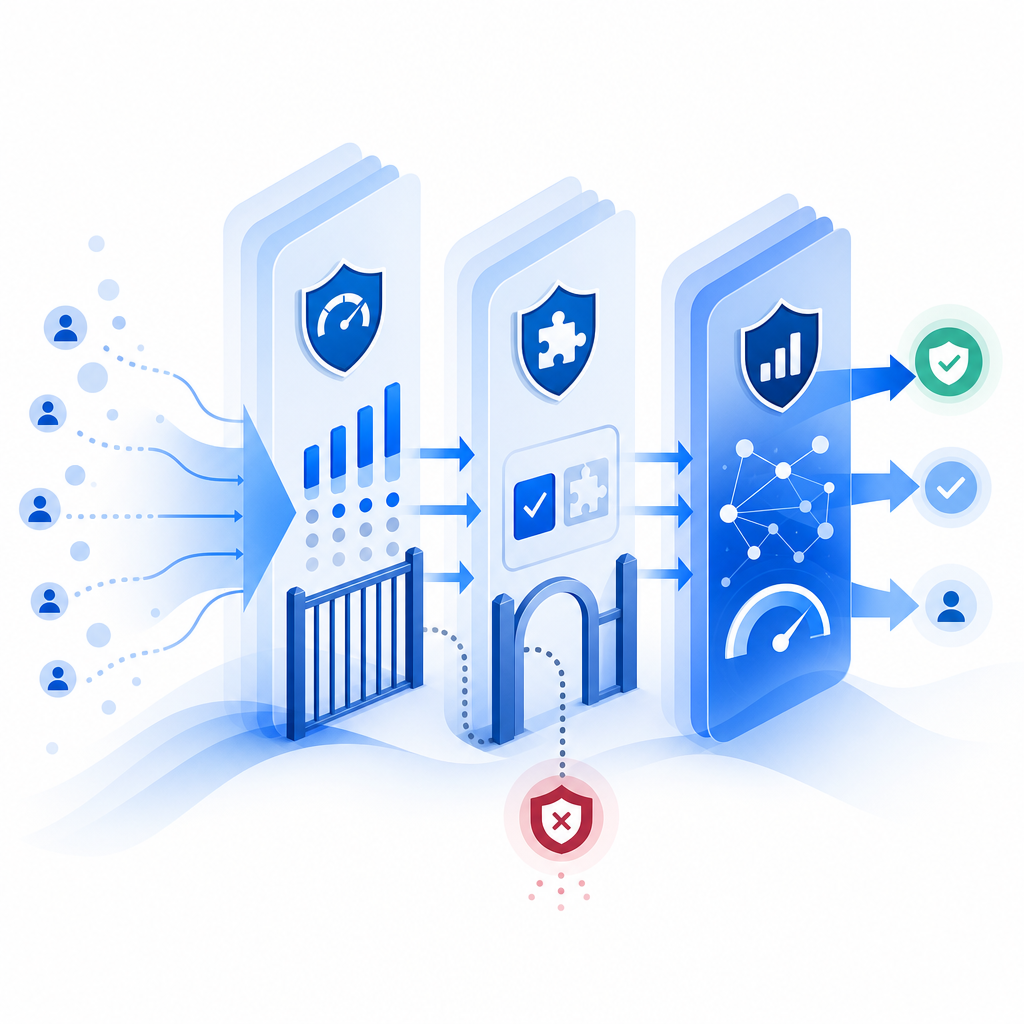
Se o seu interesse em api quebra captcha vem do lado defensivo, o mais importante é pensar em camadas. CAPTCHA é uma camada; não é a defesa inteira. Quando ele é isolado, fica fácil demais para um atacante mudar de tática. Quando ele faz parte de uma malha de proteção, o custo do abuso sobe.
Aqui vai um conjunto prático de medidas:
- Rate limiting por rota e por identidade. Use limites diferentes para login, signup e recuperação de conta.
- Score de risco. Combine histórico de IP, padrão de navegação, velocidade de submissão e repetição de falhas.
- Desafio condicional. Só mostre CAPTCHA quando o comportamento escapar do normal.
- Logs acionáveis. Salve o motivo da decisão, não apenas “permitido” ou “bloqueado”.
- Revisão contínua. Ajuste regras com base em falsos positivos e ataques recentes.
- Uso de dados first-party. Baseie decisões em sinais que você coleta diretamente, evitando dependência excessiva de terceiros.
A CaptchaLa menciona suporte a first-party data only, o que combina bem com arquiteturas que precisam preservar controle sobre as próprias decisões de risco. Isso é útil principalmente quando o seu time quer reduzir dependência de sinais opacos e manter previsibilidade no backend.
Também vale olhar o custo de operação. Em baixo volume, um plano gratuito pode bastar. Em crescimento, os planos costumam acompanhar faixas de tráfego; no caso da CaptchaLa, há referência a free tier de 1000/mês, Pro entre 50K e 200K, e Business em 1M. Se você quer estimar adequação antes de integrar, a página de pricing ajuda a mapear isso sem compromisso.
Onde a validação entra na arquitetura
A validação deve ficar perto da decisão de negócio. Por exemplo:
- no endpoint de login, antes de criar sessão
- no endpoint de cadastro, antes de persistir o usuário
- no endpoint de pagamento, antes de confirmar o pedido
- no endpoint de API pública, antes de liberar uso do token
Se o seu app tem múltiplas plataformas, vale padronizar o contrato de validação. O cliente captura o token, o backend chama a API, e a resposta vira um booleano ou um conjunto de motivos de risco. Isso reduz divergência entre web e mobile e facilita testes.
A documentação oficial em docs costuma ser o melhor lugar para alinhar o fluxo correto de integração, especialmente se você usar o loader hospedado em https://cdn.captcha-cdn.net/captchala-loader.js ou algum SDK específico como Maven la.captcha:captchala:1.0.2, CocoaPods Captchala 1.0.2 ou pub.dev captchala 1.3.2.
Em resumo: uma boa api quebra captcha não quebra segurança; ela quebra automação indevida ao exigir prova verificável de interação legítima. É essa diferença que mantém o sistema utilizável para pessoas reais e caro para abuso em escala.
Se quiser avançar, o próximo passo é revisar seus endpoints críticos e decidir onde o CAPTCHA entra como desafio condicional. Comece pela docs ou compare o plano mais adequado em pricing.